Nace Hub de Privacidad
octubre 22, 2026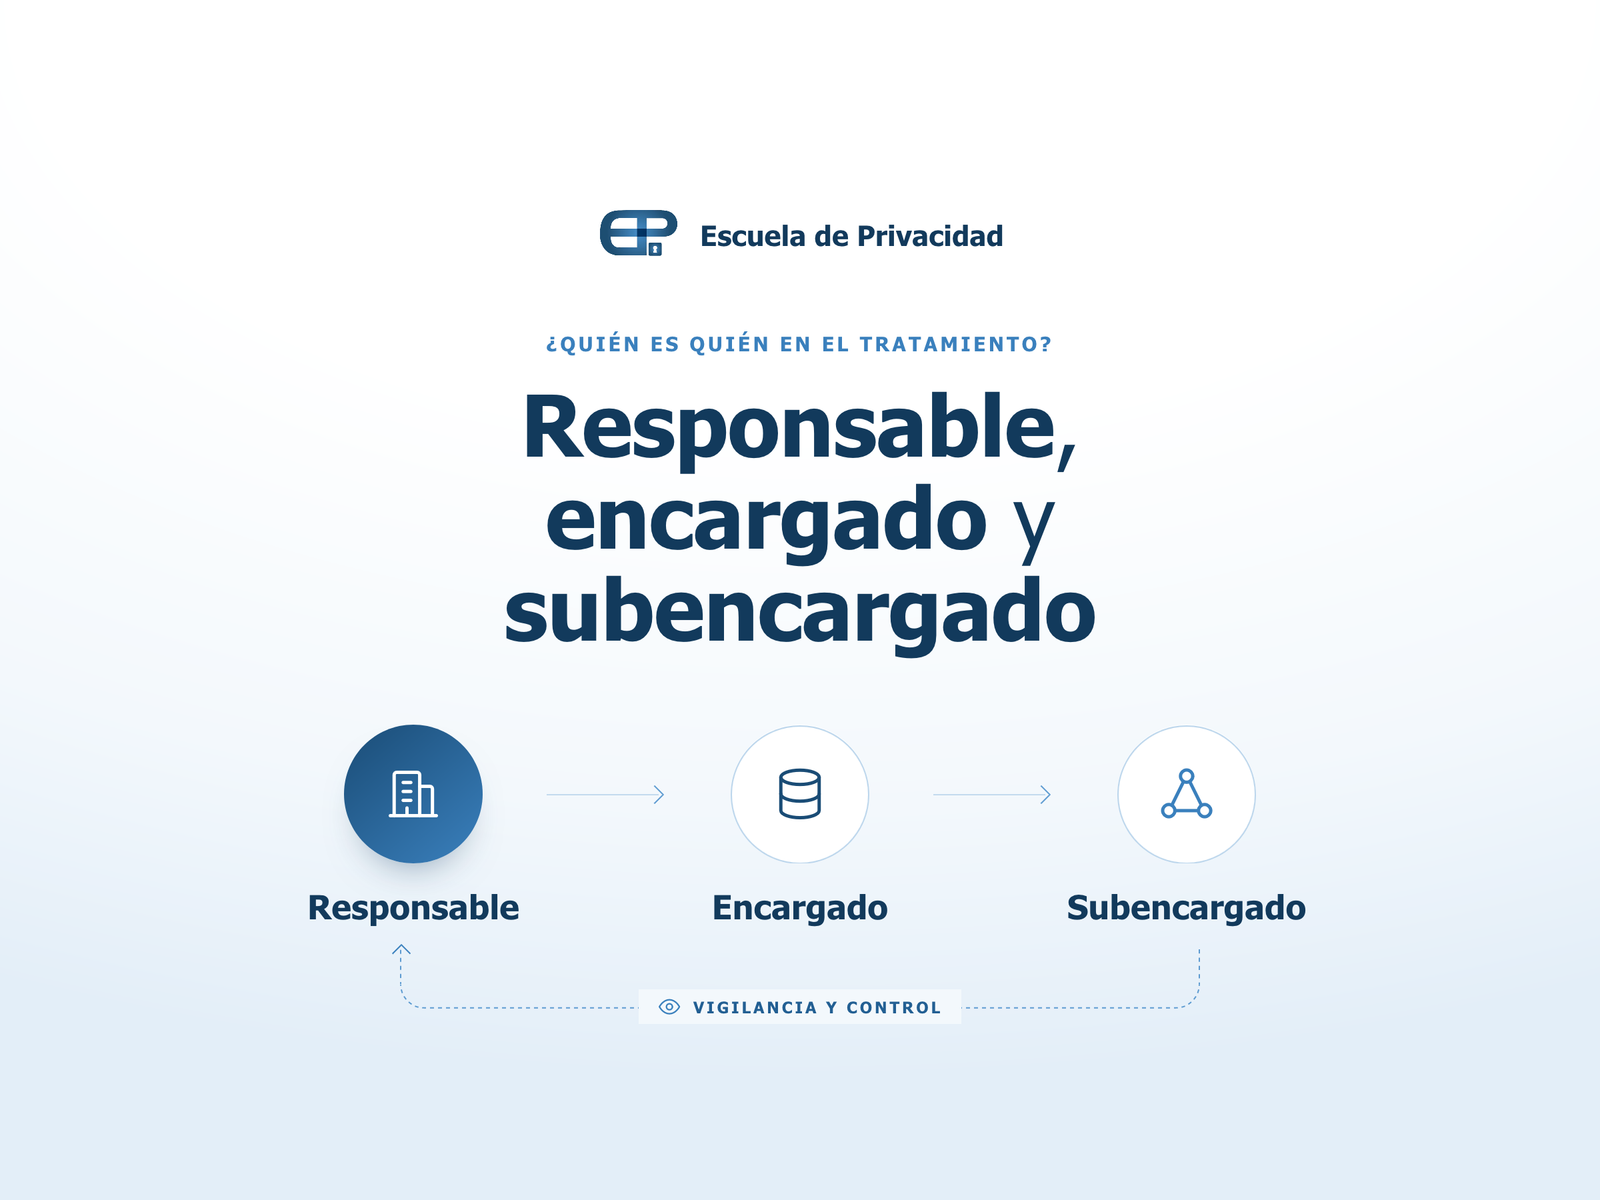
Problemática
En Colombia, el análisis de la protección de datos personales suele concentrarse en dos figuras: el responsable y el encargado del tratamiento. Sin embargo, junto a ellas coexisten otras igualmente relevantes y mucho menos estudiadas: los corresponsables y los subencargados del tratamiento. Los modelos de negocio actuales – plataformas digitales, cadenas de valor con múltiples proveedores, proyectos de inteligencia artificial, call centers, empresas de gestión de cobranza – multiplican los terceros que acceden a datos personales por cuenta de otro. Con frecuencia estos actores pasan desapercibidos para el responsable y para los propios titulares, pero están ahí, tratando información personal.
El problema es que la Ley 1581 de 2012 y su regulación secundaria guardan silencio sobre el subencargado, no definen la figura ni le asignan obligaciones. Ese vacío deja abiertas preguntas prácticas. ¿Puede el encargado subcontratar libremente? ¿Quién responde si el subencargado trata indebidamente los datos? ¿Hasta dónde llega el deber de vigilancia del responsable sobre un tercero que no contrató directamente?
¿Quién es el subencargado del tratamiento?
El subencargado del tratamiento es el tercero contratado por el encargado para ejecutar, total o parcialmente, el tratamiento que el responsable le había asignado a este último. En el Reglamento General de Protección de Datos de la Unión Europea (RGPD) la figura está expresamente regulada (artículo 28): el subencargado sigue la suerte del encargado y se le imponen obligaciones específicas.
La posición de la Superintendencia de Industria y Comercio
Recientemente, a través de una actuación administrativa relacionada con una empresa de gestión de cobranza que, actuando como encargada, subcontrató a un tercero (A.AGORA ABOGADOS ESPECIALIZADOS BPO S.A.S.) que accedió a datos personales, la SIC se pronunció sobre la figura del subencargado y sobre las obligaciones que, frente a este, recaen tanto en el responsable como en el encargado. Al respecto señaló en la Resolución número 46285 DE 2026 “Por la cual se impone una sanción administrativa”
En cuanto al deber del Responsable frente a los subeencargados:
“En este sentido, el responsable no puede desligarse del cumplimiento normativo bajo el argumento de que el tratamiento fue delegado a terceros por el encargado; por el contrario, debe adoptar medidas contractuales, técnicas y organizativas que aseguren que el encargado principal solo delegue funciones a subencargados que ofrezcan garantías adecuadas. Así, el cumplimiento del literal i) implica una responsabilidad indirecta del responsable respecto de los “subencargados”, ejercida a través del deber de vigilancia y control sobre el encargado principal”
En cuanto al deber del Encargado frente a los sub-encargados:
«En virtud de lo expuesto, se encuentra que la sociedad en su calidad de Encargado del tratamiento posiblemente incumplió el deber establecido en el literal j) del artículo 18 de la Ley 1581 de 2012, al permitir que una empresa subcontratada (subencargado) A.AGORA ABOGADOS ESPECIALIZADOS BPO S.A.S., accediera a datos personales sin contar con las condiciones legales, contractuales o técnicas necesarias que habilitaran dicho acceso conforme al régimen de protección de datos al tercero (…). Eldeber contenido en dicha norma exige que el acceso a la información personal solo sea permitido a personas o entidades que estén legítimamente autorizadas para ello, en el marco de funciones específicas, bajo control del responsable o encargado, y con respeto por los principios de finalidad, necesidad y confidencialidad»
«Al subcontratar con una empresa que presuntamente incurrió en un tratamiento indebido, el Encargado tenía la obligación de verificar previamente que dicho tercero cumpliera con los requisitos para tener acceso a los datos, y de adoptar medidas suficientes para garantizar que el acceso fuera legítimo, limitado y controlado. La omisión de tales medidas, ya sea por ausencia de controles, falta de delimitación de roles, o delegación sin supervisión, podría haber facilitado un acceso no autorizado, contrario a lo dispuesto en el literal j) y, por ende, constituir una presunta infracción a la ley.
«Este deber no se satisface únicamente con la existencia de un contrato entre el encargado y el subencargado, sino que exige un ejercicio activo de control y restricción del acceso, de forma que únicamente accedan a la información quienes están autorizados conforme a la ley y al propósito legítimo del tratamiento. Por lo tanto, si la empresa subcontratada accedió a la información de los titulares sin cumplir estas condiciones, y el encargado permitió dicho acceso, se configura una posible responsabilidad por la infracción de este deber legal»
En conclusión, aunque la Ley 1581 de 2012 no menciona al subencargado la figura queda cubierta por los deberes generales que ya existen: el literal i) del artículo 17 obliga al responsable a exigir condiciones de seguridad y privacidad a los encargados del tratamiento, y el literal j) del artículo 18 impide al encargado permitir el acceso a datos personales a quien no esté legítimamente autorizado.
Esta resolución deja varios aspectos claros:
- El responsable no puede desentenderse del tratamiento alegando que fue el encargado quien subcontrató; sigue respondiendo de forma indirecta, a través de su deber de vigilancia y control.
- El encargado que subcontrata asume un deber activo de verificación previa y de supervisión continua, no es suficiente un contrato firmado, hay que comprobar que el subencargado reúne las condiciones legales, contractuales y técnicas para acceder a los datos y controlar efectivamente ese acceso.
- El principio de responsabilidad demostrada (accountability) exige que toda la cadena – responsable, encargado y subencargados – opere bajo los mismos estándares de seguridad y confidencialidad.